
Еволюція антифрод-систем за останні кілька років перетворила процес ідентифікації користувача з простого зчитування метаданих на комплексний аналіз тисяч технічних та поведінкових сигналів. Сучасні алгоритми безпеки великих платформ більше не покладаються на статичні відбитки, які легко підробити. Замість цього вони використовують машинне навчання для побудови багатовимірного цифрового портрета, де невідповідність навіть одного другорядного показника призводить до негайного блокування. Межа між реальним користувачем та майстерною імітацією стає дедалі тоншою, оскільки перевірці підлягає кожна деталь — від швидкості відгуку графічного процесора до мікрорухів курсора миші.
Які сигнали сьогодні збирають антифрод-системи
Технічний стек сучасних антифрод-рішень дозволяє отримувати дані безпосередньо через API браузера, часто не потребуючи спеціальних дозволів. Одним із найбільш інформативних методів залишається графічне профілювання через Canvas та WebGL.
Система змушує браузер відрендерити прихований об’єкт, і оскільки кожен відеочип GPU має свої мікроскопічні особливості в обробці пікселів та згладжуванні, отриманий хеш стає унікальним ідентифікатором. Навіть ідентичні моделі відеокарт видають різні результати через особливості драйверів та мікроархітектури. Будь-яка спроба підмінити цей хеш через накладання випадкового шуму зараз легко розпізнається через аналіз цілісності піксельної сітки.
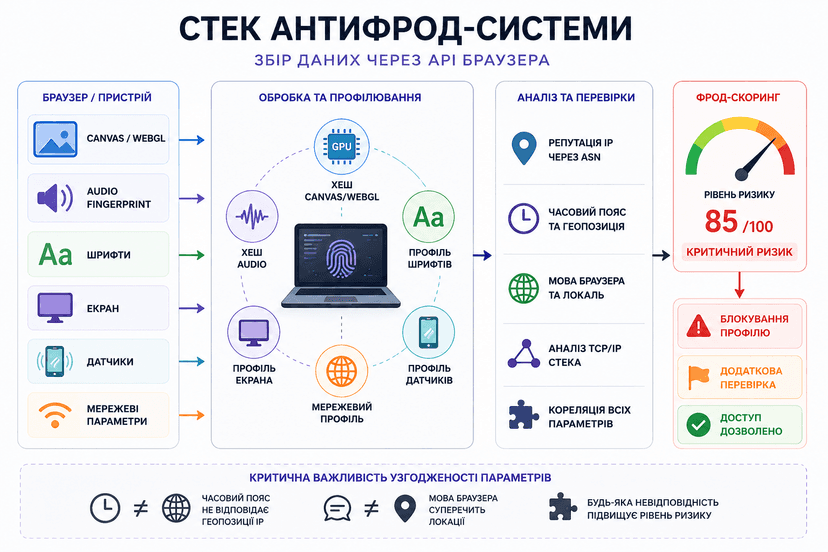
Окрім графіки, алгоритми активно аналізують Audio Fingerprint. Через Web Audio API генерується низькочастотний звуковий сигнал, характеристики обробки якого залежать від архітектури аудіокарти та встановленого програмного забезпечення. Це створює ще один рівень ідентифікації, який майже неможливо змінити звичайними налаштуваннями браузера. Паралельно з цим збираються дані про встановлені шрифти, роздільну здатність екрана та глибину кольору. Особлива увага приділяється перевірці наявності апаратних датчиків: гіроскопа, акселерометра та сенсорів освітлення. При імітації мобільного пристрою відсутність динамічних даних від цих сенсорів миттєво маркує профіль як роботу емулятора.
Мережеві параметри та WebRTC додають ще один рівень перевірки. Цей протокол, призначений для відеозв’язку, часто стає джерелом витоку реальної IP-адреси в обхід проксі-серверів. Антифрод-система перевіряє репутацію IP, аналізуючи належність адреси до резидентських чи дата-центр діапазонів через ASN (номер автономної системи).
Важливою є узгодженість усіх параметрів. Якщо часовий пояс у системі не збігається з регіоном IP-адреси, або мова браузера суперечить ГЕО, рівень фрод-скорингу зростає до критичних позначок. Навіть параметри TCP/IP стека підлягають аналізу для виявлення ознак тунелювання трафіку.
Хороший антидетект більше не гарантує виживання
Поза межами стандартних перевірок Canvas чи IP-адреси існують вектори детекції, які базуються на особливостях компіляції браузерного рушія та швидкості виконання операцій. Платформи навчилися ідентифікувати віртуальні середовища через непрямі ознаки, які вкрай складно імітувати без повної переробки коду браузера.
Один із таких методів — GLSL (OpenGL Shading Language) шейдери. Система відправляє на виконання специфічний мікрокод для відеокарти. Через відмінності в обчисленнях з плаваючою комою (Floating Point Math) різні моделі GPU повертають результати з мікроскопічною похибкою. Це дозволяє системі точно визначити реальну архітектуру відеокарти, навіть якщо в системних налаштуваннях прописана інша модель.
Ще одним критичним вектором є Performance Benchmarking. Антифрод-алгоритм запускає короткий, але інтенсивний математичний тест на JavaScript. Вимірюється час виконання циклів та складних обчислень. Якщо заявлено використання флагманського процесора останнього покоління, а тест показує продуктивність на рівні бюджетного смартфона п'ятирічної давнини, система ідентифікує використання ресурсів віртуальної машини або занадто важкого антидетект-софту, який уповільнює роботу браузера.
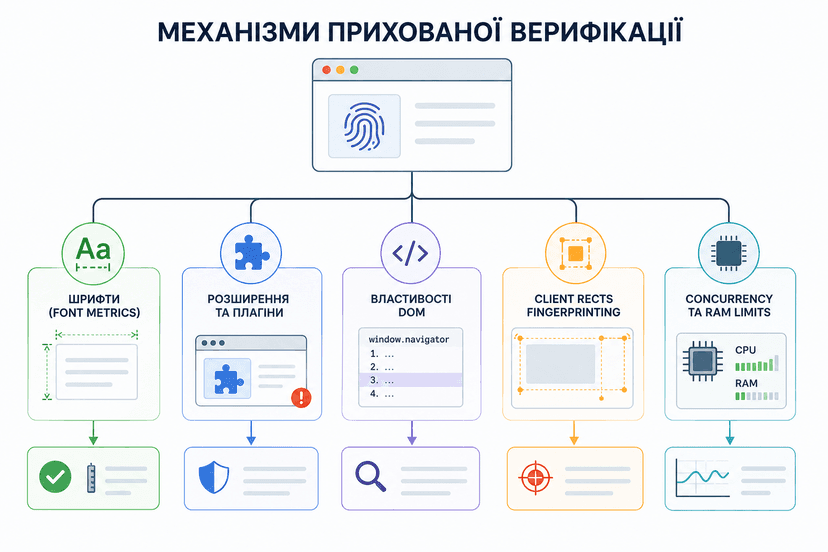
Механізми прихованої верифікації, що використовуються зараз:
Advanced Font Metrics. Платформи вимірюють точну ширину та висоту певних текстових блоків у пікселях з точністю до десятих часток. Оскільки рендеринг тексту залежить від версії ОС, драйверів відеокарти та налаштувань згладжування, невідповідність між заявленою системою та реальним відображенням шрифтів є прямим сигналом про маніпуляцію;
Extension & Plugin Detection. Веб-сайти перевіряють побічні ефекти роботи розширень. Наприклад, багато інструментів для підміни фінгерпринтів вносять зміни в об’єктну модель документа (DOM) або створюють специфічні змінні в JavaScript. Антифрод сканує наявність таких артефактів;
Enumeration of DOM properties. Системи перевіряють порядок і наявність специфічних властивостей у об’єкті navigator або window. Кожна версія браузера має свій унікальний порядок цих властивостей. Багато антидетектів просто додають нові параметри в кінець списку, що легко виявляється через просте порівняння з еталонним профілем реального браузера;
Client Rects Fingerprinting. Вимірювання точних координат та розмірів елементів після їхнього рендерингу. Це дає розуміння того, як саме графічний рушій взаємодіє з системними бібліотеками малювання;
Hardware Concurrency & RAM Limits. Перевірка того, як браузер розподіляє навантаження на потоки. Спроба обмежити кількість доступних ядер процесора через софт часто призводить до виявлення аномалій у поведінці планувальника завдань JavaScript.
Додатковим бар'єром стає аналіз витоків через Side-channel attacks. Це методи, які дозволяють дізнатися про стан системи через непрямі ознаки, такі як час доступу до кешу або особливості виконання спекулятивних обчислень процесором. Хоча ці методи складні в реалізації, великі платформи інтегрують їх для боротьби з фермами акаунтів професійного рівня. Робота ведеться на рівні виявлення самої присутності середовища віртуалізації, що робить використання стандартних браузерних збірок без глибокої модифікації коду вкрай ризикованим.
Психометрія та поведінкові аномалії
Детекція на рівні заліза — це лише початковий етап фільтрації. Основний акцент змістився на аналіз Behaviors (поведінкових патернів). Платформи вивчають манеру взаємодії з інтерфейсом, де кожен рух стає частиною ідентифікації. Автоматизовані скрипти та недосвідчені оператори діють занадто передбачувано. Справжня людина демонструє хаотичну динаміку: нерівномірні паузи при читанні контенту, мікрорухи миші з природним тремором, помилки при введенні тексту та специфічний ритм натискання клавіш. Згідно з технічними даними SANS Institute, ідентифікація за клавіатурним почерком має точність, що наближається до біометричних стандартів.
Окрему увагу системи приділяють аналізу сенсорних подій на мобільних пристроях. Реальний дотик пальця до екрана має певну площу контакту та силу натискання, які динамічно змінюються. Відсутність цих даних при імітації мобільного браузера є прямою ознакою фрода. Також відстежується швидкість скролінгу та шляхи навігації по сторінках. Якщо оператор керує сотнею акаунтів за однаковим сценарієм, алгоритми об’єднують їх у ферму, навіть за умови використання унікальних цифрових відбитків для кожного профілю.
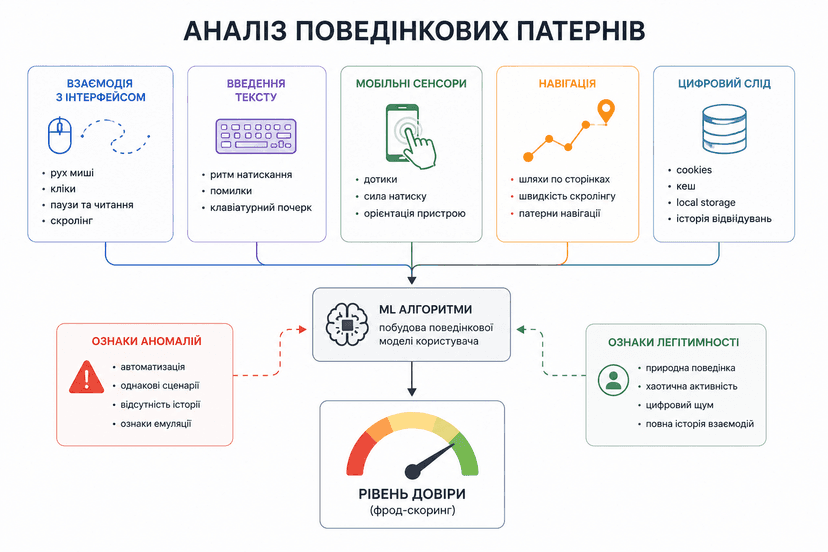
Спроба створити стерильний браузерний профіль гарантує прискіпливу увагу з боку антифрод-алгоритмів. Реальний користувач завжди має історію: кеш, cookies від рекламних мереж та дані Local Storage. Коли профіль з нульовою історією відвідувань намагається здійснити цільову дію, це сприймається як аномалія. Рівень довіри до акаунта формується через тривалу взаємодію з різними сайтами. Наявність цифрового шуму та активність у фонових вкладках підтверджують легітимність профілю.
Критичні помилки арбітражників
Більшість блокувань стаються через ігнорування базових правил логічної цілісності даних. Антифрод-системи працюють з імовірнісними моделями, де кожна дрібна помилка підвищує загальний бал ризику до того моменту, поки не буде досягнуто порогу автоматичного бану.
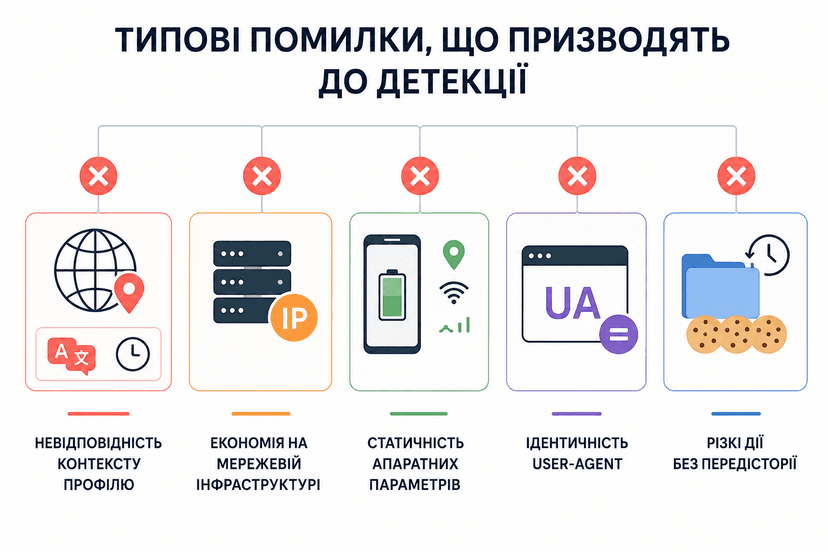
Типові помилки, що призводять до детекції:
Невідповідність контексту профілю. Використання якісних проксі однієї країни з налаштуваннями мови та часового поясу іншої. Сюди ж відноситься використання розкладок клавіатури, що не притаманні обраному регіону;
Економія на мережевій інфраструктурі. Використання IP-адрес із діапазонів хостинг-про��айдерів для імітації звичайних користувачів. Системи миттєво бачать різницю між домашнім провайдером та дата-центром;
Статичність апаратних параметрів. Відсутність змін у рівні заряду батареї, незмінні координати GPS та відсутність мережевих коливань при тривалих сесіях на мобільних профілях;
Ідентичність User-Agent. Використання однакових конфігурацій браузера на великій кількості акаунтів. У реальних умовах ймовірність зустріти ідентичні набори плагінів та версій ОС в одному ГЕО мінімальна;
Різкі дії без передісторії. Запуск рекламних кабінетів або масові реєстрації на профілях без попереднього накопичення файлів cookies та історії відвідувань сторонніх ресурсів.
Важливо враховувати, що витоки даних можуть відбуватися через другорядні API. Наприклад, Battery Status API може видавати постійний рівень заряду, що є неприродним для мобільного пристрою. Так само Media Devices API може показувати ідентичний набір віртуальних аудіовиходів на різних профілях, що дозволяє системі зв'язати їх в одну мережу.
Як вибирати інструменти у 2026 році
Вибір софту для роботи з мультиакаунтингом має базуватися на глибині інтеграції в ядро браузера. Поверхневі маніпуляції через JavaScript більше не забезпечують захист, оскільки сучасні алгоритми використовують прямі виклики API для перевірки реальних значень.
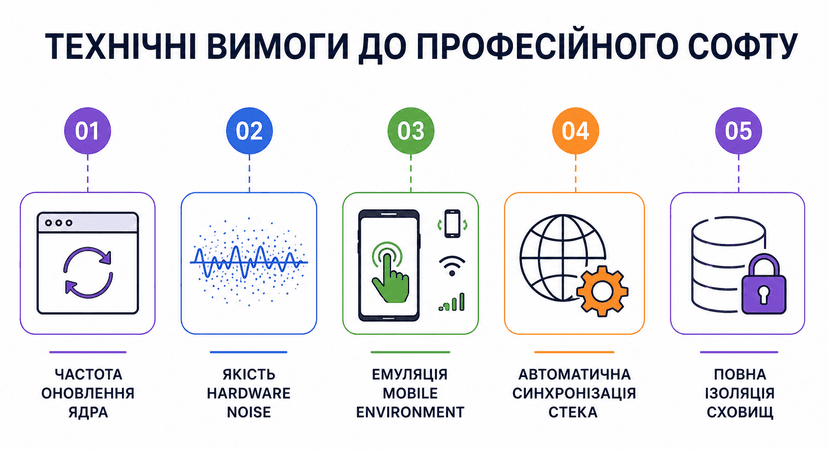
Технічні вимоги до професійного софту:
Частота оновлення ядра. Необхідна підтримка актуальних версій Chromium або Firefox. Затримка в оновленнях більше ніж на один-два релізи робить профіль застарілим і підозрілим;
Якість Hardware Noise. Інструмент повинен додавати унікальний математичний шум до графічних та аудіо-параметрів, не порушуючи структуру даних, що перевіряється антифрод-системами;
Емуляція Mobile Environment. Повноцінна імітація сенсорних панелей, датчиків руху, сили натискання та специфічних мобільних мережевих затримок;
Автоматична синхронізація стека. Система має автоматично підлаштовувати часовий пояс, мову, шрифти та параметри WebRTC під використовувану проксі-адресу без участі оператора;
Повна ізоляція сховищ. Автономність IndexedDB, Service Workers та Local Storage для кожного профілю, що виключає будь-яку можливість перехресного відстеження даних.
Популярність сервісу часто стає його слабкою стороною, оскільки великі платформи пріоритетно вивчають алгоритми масових інструментів для їх нейтралізації. Перевагу мають рішення, що дозволяють здійснювати тонку кастомізацію параметрів під конкретні завдання та забезпечують стабільну роботу з апаратними сигналами.
Методи ідентифікації еволюціонують: що буде далі?
Розвиток технологій захисту призвів до повної домінації моделей машинного навчання, які будують прогностичні портрети користувачів. У центрі уваги опиняється не тільки технічний стан браузера, а й те, як акаунт функціонує в загальній екосистемі платформи. Аналізу підлягає все — від тривалості перегляду контенту до швидкості реакції на інтерфейсні зміни. Необхідність імітувати не лише технічний відбиток, а й психологічний профіль реальної людини стає базовою вимогою. Наступним етапом розвитку стане аналіз психометричних даних у динаміці, де системи зможуть розпізнавати оператора за його унікальним стилем навігації та манерою споживання інформації.
Висновки
Боротьба з антифрод-системами вимагає глибокого розуміння архітектури сучасних браузерів та принципів роботи мережевих протоколів. Технічний фінгерпринт став об’ємним і охоплює графічний рендеринг, акустичні властивості заліза та поведінкову біометрію одночасно.
Будь-яка спроба ідеалізувати цифровий профіль призводить до неминучої детекції. Виживання в умовах жорсткого антифруду вимагає відмови від статичних шаблонів на користь динамічної мімікрії під недосконалість реальної людини. Важливо пам'ятати, що інструмент забезпечує лише технічну базу, тоді як успіх визначається якістю мережевої інфраструктури, глибиною прогріву акаунтів та логічною цілісністю всіх параметрів системи.
Майбутнє належить тим методам, які дозволяють створювати хаотичну, але природну активність, що повністю розчиняється в масиві даних звичайних користувачів. Робота з мультиакаунтингом у 2026 році — це передусім управління довірою платформи через створення бездоганної легенди цифрового життя кожного окремого профілю.
Що кажуть арбітражники.