
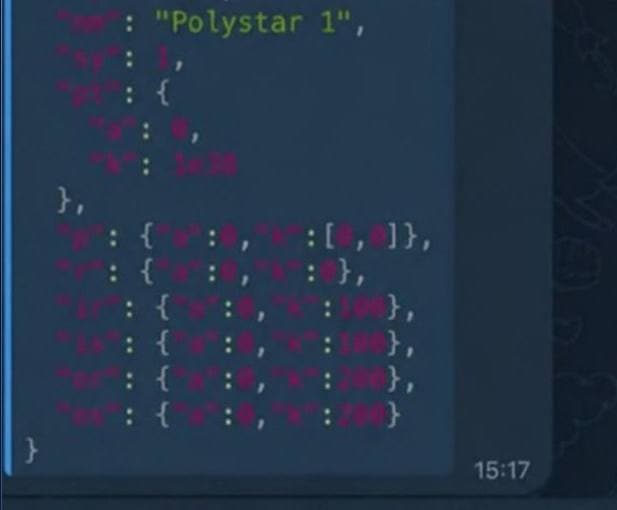
6 вересня 2026 року дослідники кібербезпеки повідомили про нову вразливість у Telegram, яка дозволяє вивести з ладу додатки на iOS, Android, Desktop та Web за допомогою спеціально створеного анімованого стікера. Цей стікер, розміром всього 269 байт, містить малу зірочку, яка при спробі рендерингу споживає надмірну кількість пам'яті, призводячи до краху клієнта.
Як працює атака
Суть проблеми полягає в тому, що офіційні клієнти Telegram (особливо на iOS та Desktop) намагаються повністю завантажити та обробити маніпулятивно створений Lottie-стікер. Сервери Telegram приймають файл, але коли додаток намагається його відмалювати, рендерер інтерпретує екстремальне значення форми як величезний обсяг роботи. Це призводить до вичерпання ресурсів і, як наслідок, до краху програми.
Важливо, що для спрацювання вразливості користувачеві не потрібно взаємодіяти зі стікером – достатньо просто відкрити чат, де він був надісланий. Це створює умови для відмови в обслуговуванні (denial-of-service), роблячи окремі чати або навіть цілі групи недоступними для користувачів.
Наслідки для користувачів
Якщо шкідливий стікер залишається в історії чату, додаток буде вилітати щоразу, коли хтось спробує відкрити цю розмову. Це може паралізувати спілкування в певних групах або приватних чатах. На відміну від iOS та Desktop, Android-версії додатка частіше стикаються з лімітами пам'яті, що може запобігти повному краху, але все одно призводить до збоїв.
Рекомендації для арбітражників та медіабаєрів
Для тих, хто активно використовує Telegram у роботі, особливо в арбітражі трафіку та медіабаїнгу, де комунікація є критично важливою, варто бути особливо обережними.
Не відкривайте чати від незнайомців, якщо останнє повідомлення в них – стікер.
Оновлюйте додатки Telegram до останніх версій. Хоча на момент публікації Telegram ще не випустив офіційного патчу для цієї конкретної вразливості, регулярні оновлення є найкращою практикою.
Обмежте можливість публікації у робочих групах лише довіреними особами.
Використовуйте резервні канали зв'язку поза Telegram для критично важливих комунікацій.
Вимкніть автозапуск стікерів та анімацій у налаштуваннях додатка, якщо така опція доступна. Це не є повним вирішенням проблеми, але знижує ризик.
Наразі це питання розглядається як проблема доступності, а не віддаленого виконання коду. Telegram ще не підтвердив публічно цю вразливість, але дослідники вже повідомили компанії про знахідку.
🖋 UAFF — будь в курсі арбітражних інсайтів