
У Дубаї зафіксували перший випадок, коли апаратний гаманець скомпрометували через прихований мікрочип у корпусі. Користувач під псевдонімом Rewinsky заявив, що з його Ledger Flex, який він купив у місцевого ритейлера, вкрали близько 1300 SOL.
Згідно з даними блокчейн-сканера Solscan, транзакція на виведення 1299,9978 SOL відбулася 14 листопада 2026 року. Після втрати грошей власник сам розібрав гаманець і знайшов усередині кустарні модифікації.
Апаратний імплант версії V1.3: як перехоплюють дані
Дослідники з Karpeles Lab проаналізували фотографії внутрішніх компонентів і виявили додаткову плату та мініатюрну антену, закріплену на задній кришці пристрою. Це перший подібний інцидент на Близькому Сході, а також перший задокументований випадок такого імпланта в гаманцях Ledger у цьому регіоні.
Постраждалий спочатку вказував на магазин Sharaf DG, але потім уточнив, що купив гаманець через авторизованого реселера Virgin Megastore. Точні дата придбання та конкретна точка продажу зараз уточнюються.
Ланцюжок постачань під ударом: від Ledger до Trezor
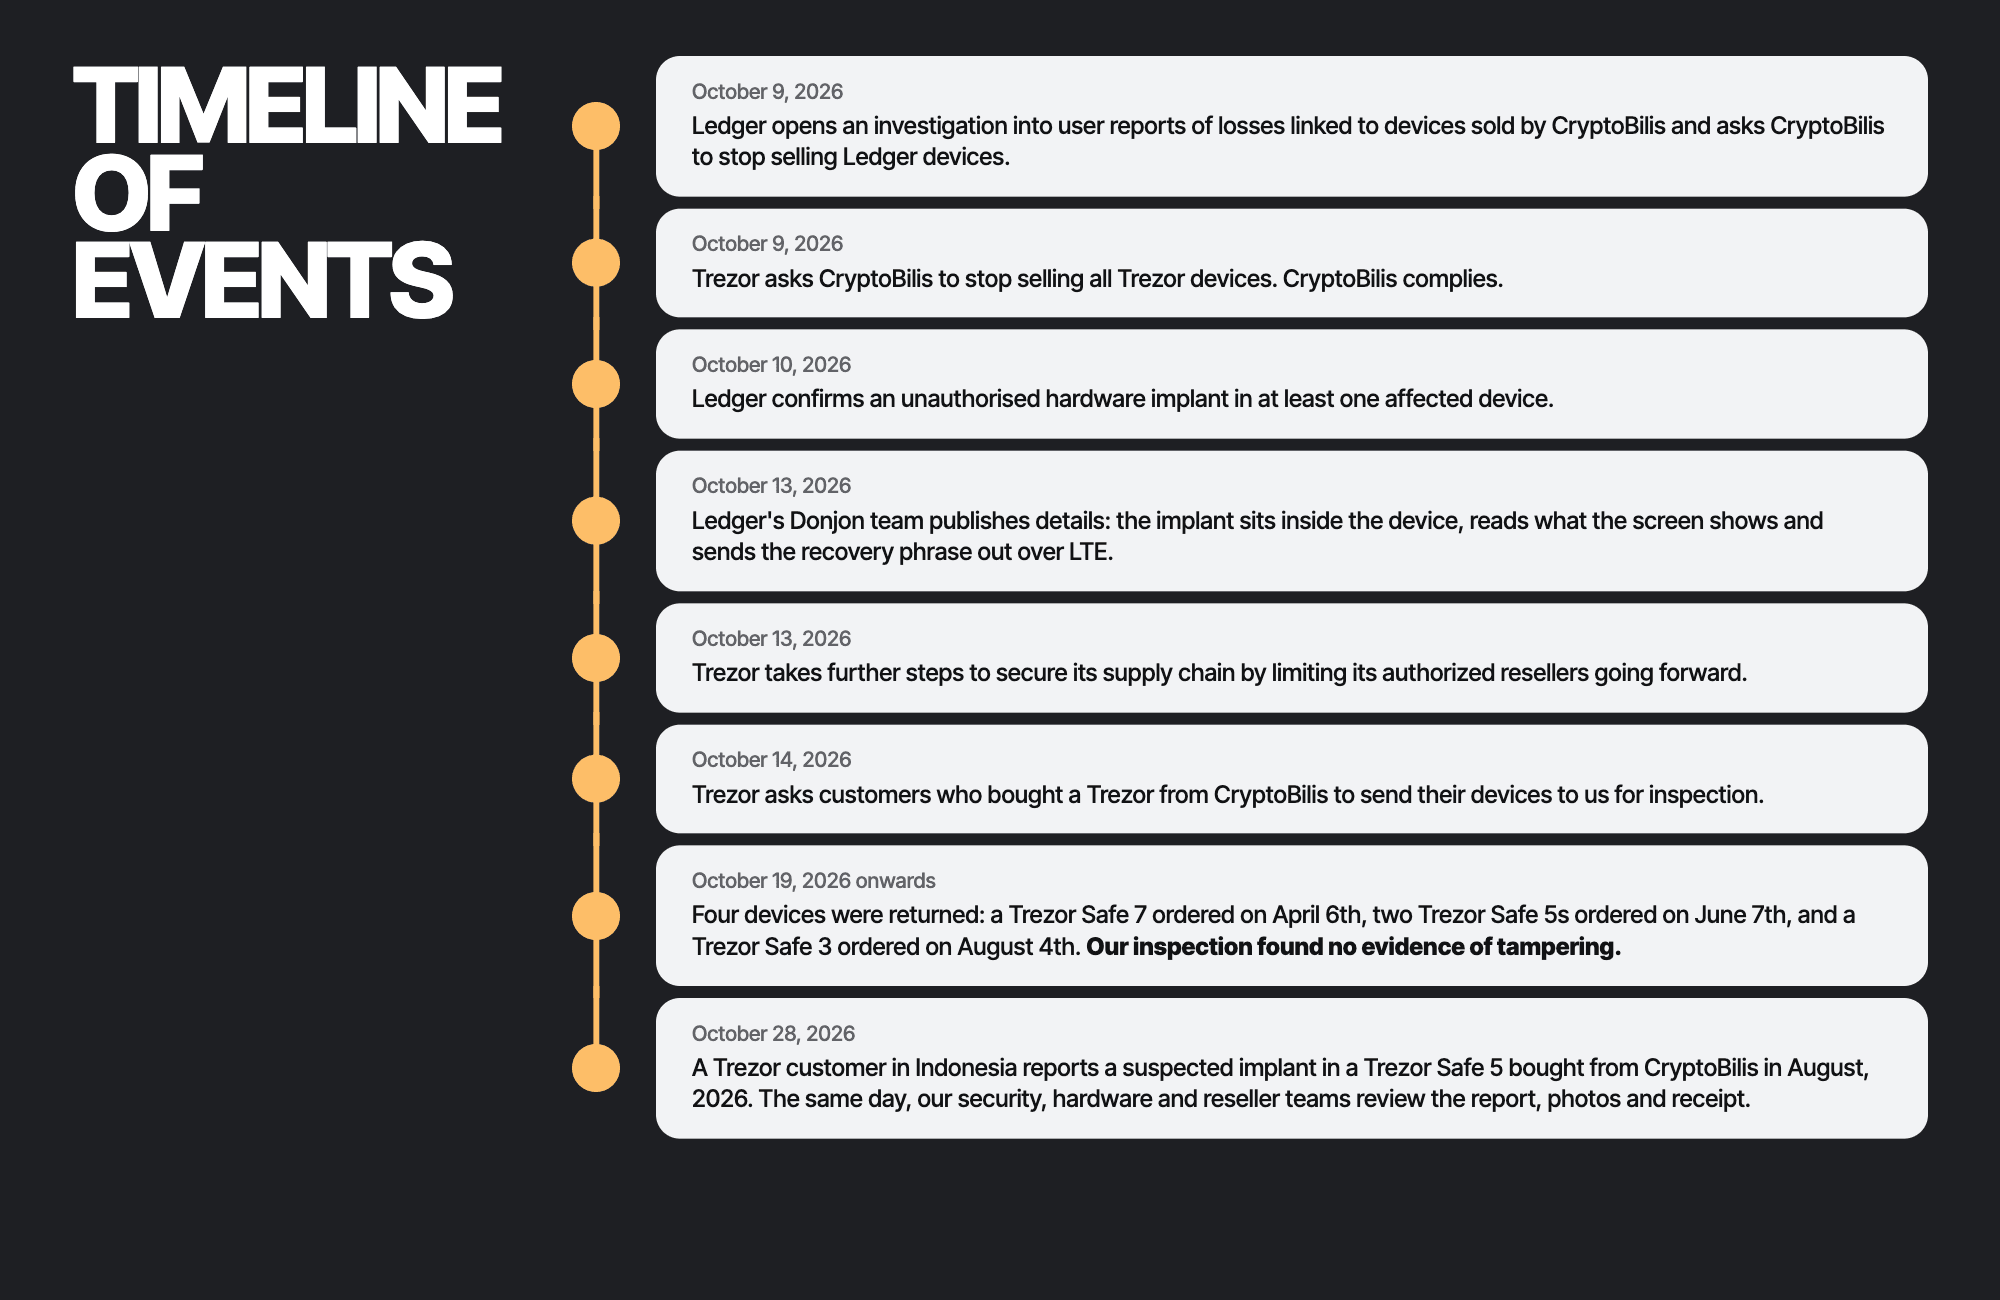
Атака на ланцюжок постачань апаратних гаманців набирає обертів. Подібні інциденти вже фіксували у жовтні 2026 року, коли компанія Ledger почала розслідування крадіжок активів у покупців через малайзійського реселера CryptoBilis.
Зловмисники використовують складні модифікації, які залишають захищений чип неушкодженим, але встановлюють додаткові плати для зчитування інформації або сід-рядка безпосередньо з екрана чи шлейфів пристрою. Проблема торкнулася не лише французького виробника: у листопаді конкуренти з Trezor також підтвердили випадки виявлення шпигунських плат у моделях Safe 5, проданих через той самий скомпрометований канал CryptoBilis.
Реакція виробника та рекомендації безпеки
Команда Ledger швидко відреагувала на інцидент, випустивши загальні рекомендації щодо захисту акаунтів і попередивши користувачів про активність шахраїв. Останні часто пропонують «допомогу у поверненні вкрадених активів» від імені служби підтримки.
Водночас компанія поки що офіційно не підтвердила наявність стороннього імпланта саме в цьому пристрої на рівні внутрішньої експертизи. Виробники нагадують, що співробітники підтримки ніколи не запитують сід-фразу з 24 слів і не виходять на зв'язок через особисті повідомлення в соцмережах.
🖋 UAFF — будь в курсі арбітражних інсайтів