
З моменту запуску GDPR у 2018 році загальна сума штрафів за порушення приватності перевищила €5,88 мільярда. У 2024-2025 роках європейські регулятори виписали санкцій на понад €1,2 мільярда, причому під роздачу потрапляють як техногіганти, так і звичайний e-commerce бізнес.
Для команд, які ллють на європейські GEO, ігнорування цих правил закінчується блокуванням рекламних кабінетів та реальними фінансовими втратами. Адаптація воронок під поточні вимоги — єдиний спосіб зберегти заливи та не потрапити під санкції.
Чому GDPR — це досі головний біль для афіліейта?
General Data Protection Regulation (GDPR) регулює весь цикл роботи з даними юзерів з ЄС: від збору ліда на лендингу до передачі в CPA-мережу та видалення за запитом. Закон діє незалежно від юрисдикції вашої компанії. Якщо ви продаєте товари чи трекаєте трафік з Європи — ви зобов'язані дотримуватися цих правил.
Основні ризики для арбітражника:
- Штрафи: До €20 мільйонів або 4% від річного світового обороту компанії — стягується та сума, яка більша.
- Репутаційні втрати: Витоки баз миттєво вбивають конверт і довіру до бренду.
- Операційні проблеми: Meta та Google жорстко вимагають compliance, а за скарги на порушення GDPR банять бізнес-менеджери без права на апеляцію.
Consent is King: практичний чекліст для лендосів та форм
Згода юзера має бути свідомою та однозначною. Практика з попередньо проставленими галочками та дрібним шрифтом у футері більше не працює.
Банер згоди (Cookie Consent)
Це перший елемент воронки, який бачить відвідувач на сайті.
- Без попередньо проставлених галочок: Юзер повинен власноруч клікнути на згоду для використання аналітичних та маркетингових cookies.
- Гранулярність: Залиште можливість увімкнути базові технічні cookies, але відмовитися від рекламних пікселів.
- Легка відмова: Кнопка «Відхилити все» має стояти поруч із «Прийняти все» і бути такою ж помітною.
Форми збору лідів
Будь-яка форма на лендингу чи в застосунку підпадає під регуляцію.
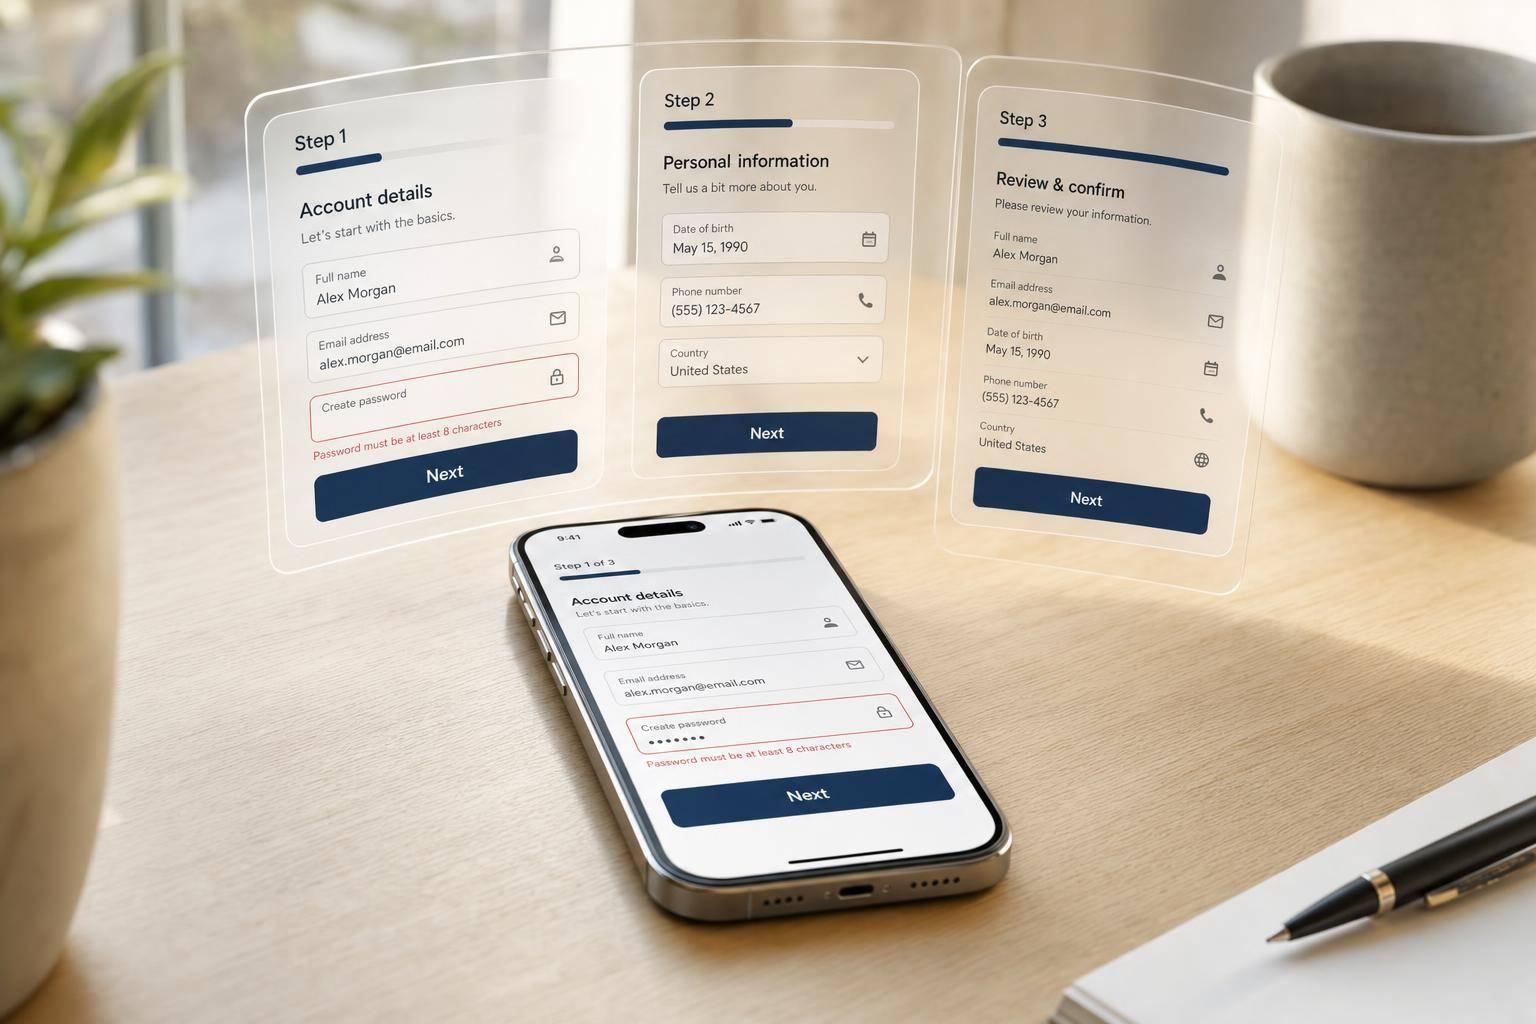
- Окрема згода на кожну дію: Збір email для доставки замовлення і для промо-розсилки — це два різні чекбокси. Їх не можна зливати в один.
- Чітке формулювання: Фраза «Я погоджуюсь з умовами» не проходить. Пишіть прямо: «Погоджуюсь на обробку даних для отримання маркетингових пропозицій».
- Посилання на політику конфіденційності: Додавайте лінк на сторінку з описом того, які саме дані ви збираєте, куди передаєте і скільки часу зберігаєте.
Мінімізація даних та право на забуття
Збирайте виключно ту інформацію, без якої неможливо закрити лід.
- Аудит форм: Перевірте свої квізи та лендинги. Для відправки лід-магніту не потрібен номер телефону, а для реєстрації на вебінар — дата народження. Зайві поля треба знести.
- Політика зберігання: Інформація про транзакції лежить роками для податкової, але дані з покинутих кошиків варто чистити через 30-60 днів.
- Права користувачів: Закон дає юзеру 30 днів на реалізацію «права на забуття». Якщо надходить запит на видалення, ви зобов'язані стерти його дані зі своїх баз і передати цей запит партнерам — CPA-мережам та сервісам розсилок.
Що далі: ePrivacy та майбутнє трекінгу
На початку 2025 року ЄС відкликав проєкт ePrivacy Regulation через брак консенсусу, але дискусія перейшла у формат ініціатив на кшталт "Digital Omnibus". Регулятори продовжують шукати способи посилити контроль за cookies та електронними комунікаціями.
Для медіабаєрів це сигнал переходити на first-party data та тестувати server-side трекінг, який менше залежить від браузерних обмежень.
Висновки
Комплаєнс — це рутина, яку доведеться вбудувати в процеси заливу. Ключові поради з цього питання базуються на прозорій роботі з даними.
Аудит лендингів, налаштування банерів згоди та чистка баз захищають від блокувань з боку джерел трафіку. Ринок рухається в бік жорсткої приватності, тому адаптація воронок під ці вимоги зберігає ROI на дистанції 😐