Bitdefender опубликовала исследование: функция Early Access в Google Play стала лазейкой для обхода модерации и размещения сомнительных приложений. Мошенники используют этот режим, чтобы маскировать нелегальные казино-игры и софт, который эксплуатирует известные iGaming-бренды.
Лазейка без отзывов — главный инструмент схем
Проблема в механике Early Access. Google создал этот инструмент для тестирования незавершённых приложений и сбора отзывов разработчиками. Но создатели вредоносного софта научились эксплуатировать критическое ограничение платформы: для приложений в раннем доступе отключены публичные оценки и звёздные рейтинги.
Из-за этого пользователи лишены базовых сигналов доверия. В системе нет возможности оставить публичное предупреждение о том, что продукт — скам или содержит скрытую рекламу. На фоне этого тысячи подобных листингов спокойно набирают сотни тысяч загрузок.
Ключевые вертикали и эксплуатация брендов
Аналитики зафиксировали массовое копирование популярных продуктов. В частности, злоумышленники чаще всего спекулируют на названиях известных тайтлов:
Chicken Road от InOut Games (crash-игра, которую активно копируют в разных вариациях);
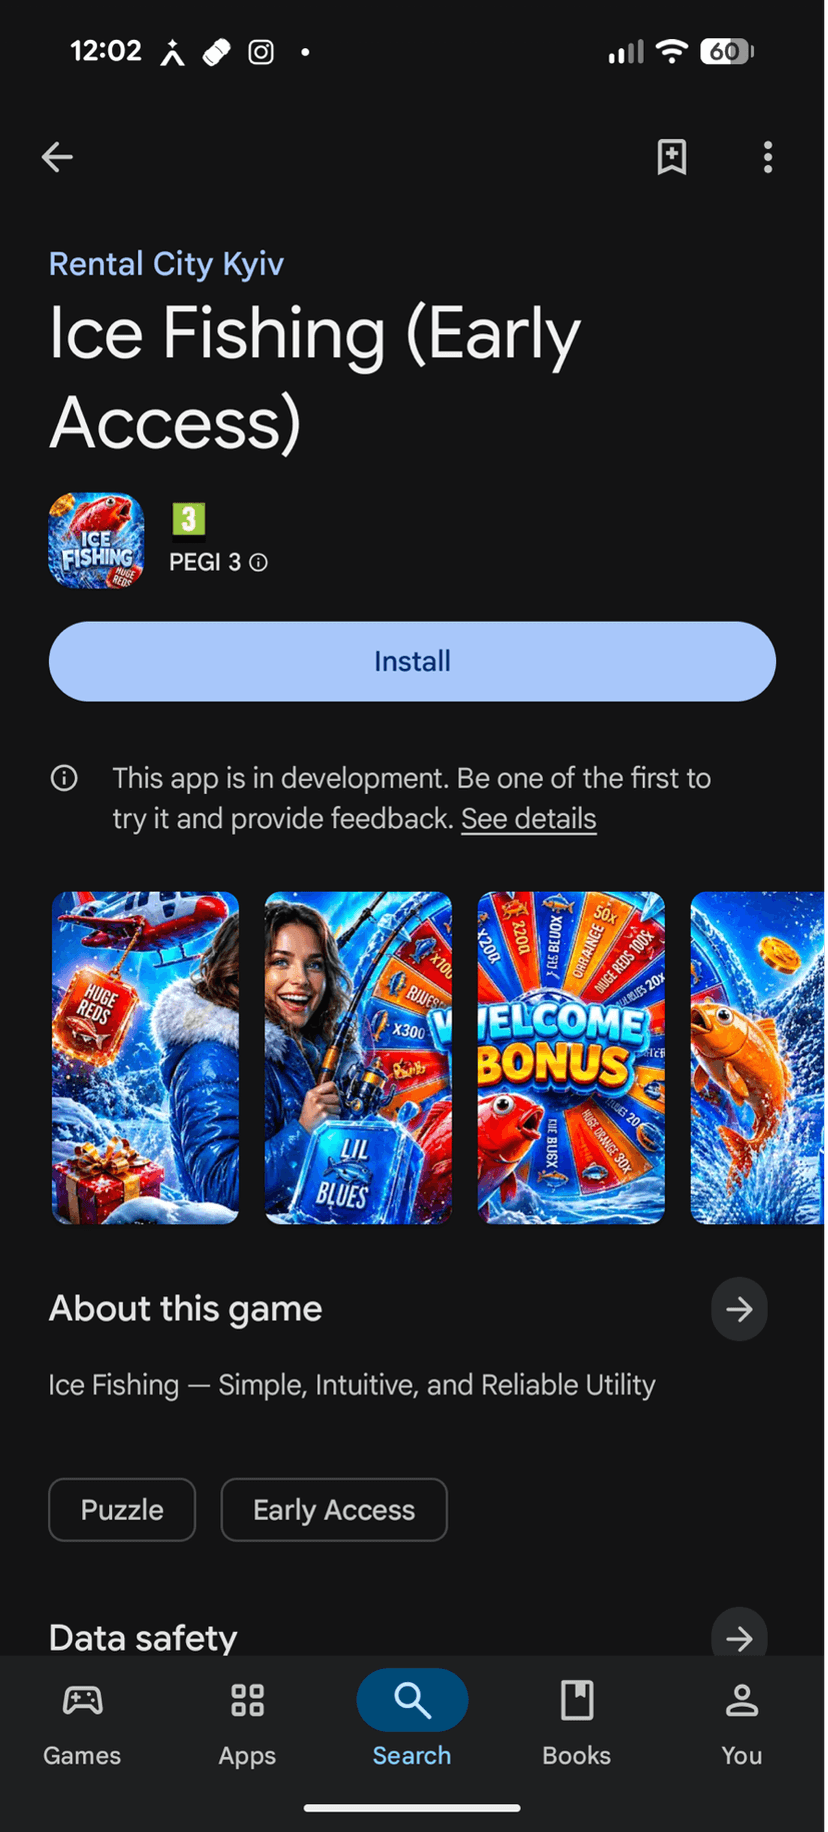
Ice Fishing от Evolution (живое шоу, чьи брендовые признаки эксплуатируют в похожих утилитах);
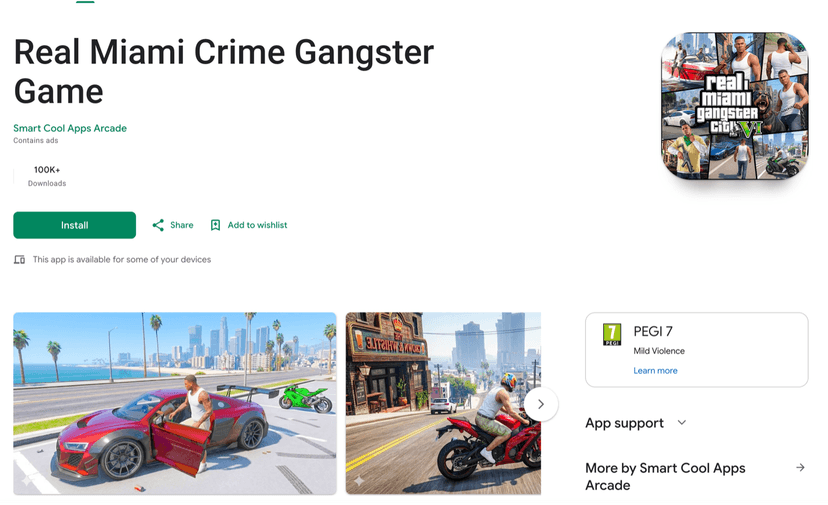
Vice Streets: Open World (клон GTA, который под пакетом com.gamblechaos.withfriends.game собрал более 1 млн загрузок без единого публичного отзыва до момента удаления).
Такие продукты обычно маскируются под невинные казуальные головоломки или мини-игры с наградами. Это позволяет им полностью избегать требований по лицензированию, геоблокировке и обязательной верификации возраста.
Трафик через соцсети и дипфейки
Основным источником трафика для таких приложений являются агрессивные рекламные кампании в TikTok, Facebook и других социальных сетях. Для привлечения аудитории арбитражники используют искусственный интеллект и генерацию дипфейков известных личностей.
В рекламных креативах регулярно появляются сгенерированные видео с участием таких звёзд, как Криштиану Роналду, Джейсон Стэйтем и Эндрю Тейт. Они обещают пользователям лёгкие деньги, бонусы типа «250 бесплатных спинов» или гарантированные выплаты.
После установки приложения схема работает по стандартному сценарию: сначала игрок получает виртуальные награды для вовлечения, но по мере приближения к минимальному порогу выплаты прогресс замедляется, а выплата так и не поступает. Главная цель таких разработчиков — монетизация за счёт бесконечных показов рекламных баннеров и видео (AdView). В Google уже сообщили, что проводят внутреннюю проверку по факту выявленных уязвимостей.